Firewall, EDR ve Antivirüs Yönetim Çözümleri
Sınır güvenliği, endpoint koruması ve kötü amaçlı yazılım savunmasını tek operasyon modelinde yöneterek tehditlere karşı daha hızlı reaksiyon sağlıyoruz.
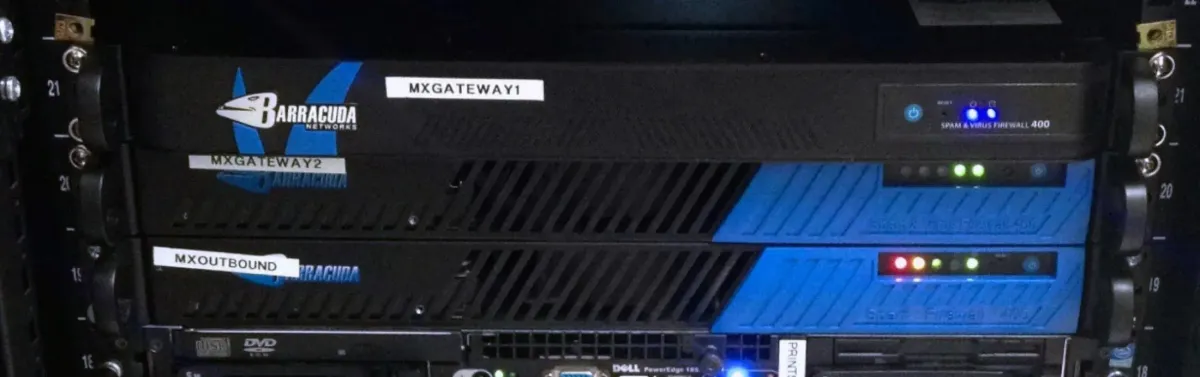
Elde Edeceğiniz Operasyonel Kazanımlar
Firewall, EDR ve antivirüs katmanlarını uyumlu şekilde yöneterek koruma seviyesini artırırız.
Ağ ve endpoint katmanları arasında tutarlı güvenlik politikaları uygulanır.
Yanlış pozitif oranı düşürülerek kritik alarmlara odaklanma artar.
Kritik tehditlerde izolasyon ve aksiyon adımları hızlandırılır.
Nasıl Çalışıyoruz?
Yönetimi politika analizi, kural optimizasyonu, alarm akışı ve müdahale adımlarıyla yürütüyoruz.
Firewall, EDR ve antivirüs kural setleri risk ve iş etkisine göre değerlendirilir.
Erişim, tespit ve engelleme kuralları operasyonu destekleyecek şekilde optimize edilir.
Alarm sınıfları, bildirim kanalları ve sorumluluk matrisi netleştirilir.
Olay müdahale çıktıları düzenli raporlarla iyileştirme döngüsüne taşınır.
Koruma ve Müdahale KPI Seti
Başarıyı tespit doğruluğu, alarm kalitesi ve müdahale hızına göre izleriz.
Üretilen alarmlar içinde operasyonel olarak anlamlı alarm oranı.
Yüksek öncelikli alarmın ilk analiz süresine ait hedef.
Tanımlı güvenlik kurallarına uyumlu çalışan endpoint ve ağ oranı.
Tespit trendleri ve müdahale performansını gösteren düzenli raporlama.
Sık Sorulan Sorular
Evet. Mevcut ürünlerinizi optimize ederek operasyon modelini iyileştiriyoruz.
Evet. Roller net tanımlandığında katmanlı koruma ve tehdit görünürlüğü artar.
Kural tuning, davranış bazlı istisnalar ve düzenli alarm analizi ile azaltılır.
Eskalasyon matrisi üzerinden ilgili ekipler öncelik ve etki düzeyine göre sürece dahil edilir.
İlgili Güvenlik Hizmetleri
Firewall ve EDR yönetimini zafiyet tarama ve SOC müdahale süreçleriyle tamamlayın.
Firewall ve EDR Yönetiminizi İyileştirelim
Tehditlere karşı daha hızlı ve kontrollü aksiyon almak için yönetim modelini birlikte optimize edelim.
Bu Hizmetle İlgili Yazılar
Bu operasyon modeline bağlanan güncel blog rehberlerini ve uygulama içeriklerini inceleyin.
Reserved ve On-Demand Mantığı: Taahhüt Kararını Nasıl Çerçevelersiniz?
Reserved taahhüdü birim fiyatı düşürebilir, ama kullanılmayan kapasitenin bedeli de sürer. On-demand esneklik verir, ama sürekli yükte toplam fatura yükselebilir. Bu yazı iki modeli iş yükü verisiyle nasıl karşılaştıracağınızı anlatır.
Devamını Oku
Etiketleme (Tagging) Stratejisi: FinOps için Maliyet Görünürlüğü
Etiket, bulut kaynağına eklenen anahtar ve değer çiftidir. Doğru tasarlandığında harcamayı sahibine, uygulamaya ve ortama bağlar. Bu yazı küçük bir etiket sözlüğünün nasıl kurulacağını, nasıl zorunlu kılınacağını ve nasıl denetleneceğini anlatır.
Devamını Oku
Bulut Maliyetinde Egress ve Veri Çıkış Ücretlerini Nasıl İzlersiniz?
Egress, verinin bulut sağlayıcının ağından, bölgesinden ya da hizmetinden dışarı çıkmasıdır. Bu yazı çıkış maliyetinin hangi akışlardan doğduğunu, faturada nasıl ayrıştırılacağını ve hangi mimari kararlarla izlenebilir kaldığını anlatır.
Devamını Oku