SİEM ve Güvenlik Olay Yönetimi Entegrasyonu
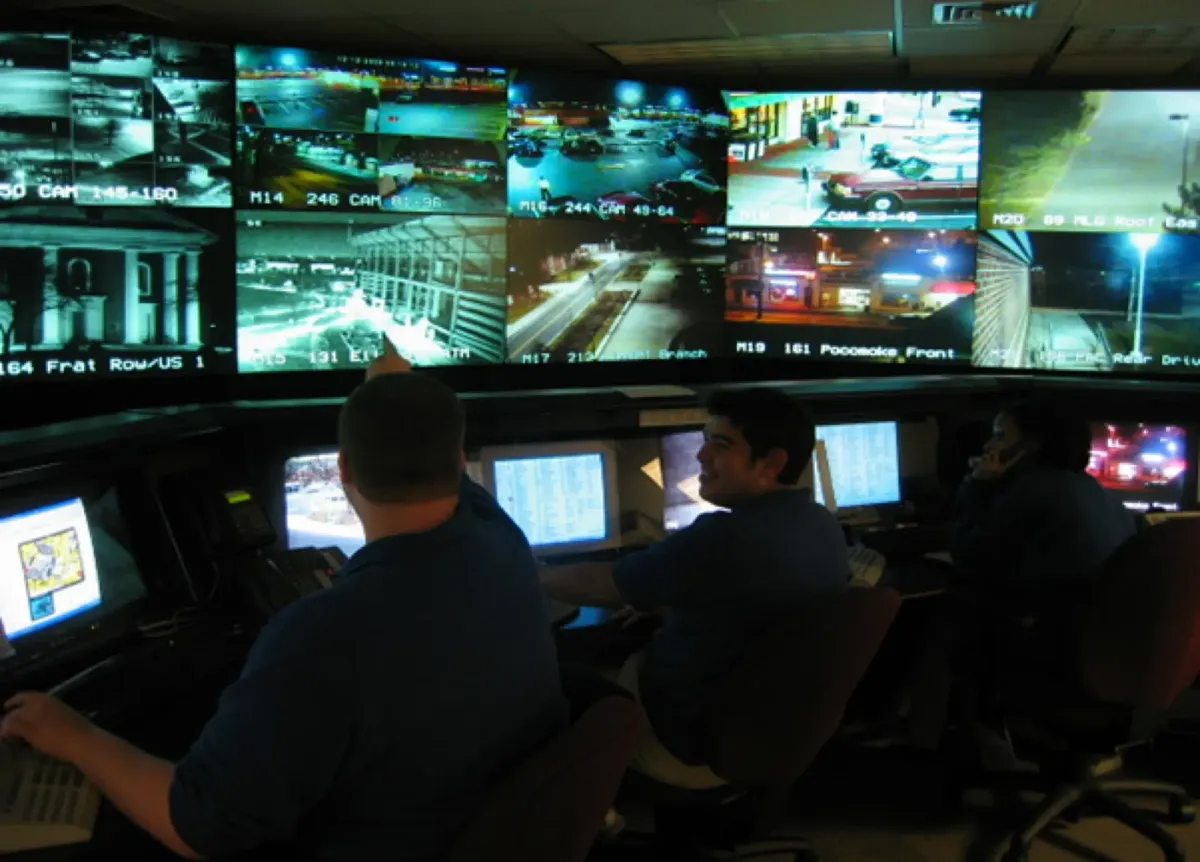
Log toplama, korelasyon, alarm ve olay müdahale süreçlerini SİEM merkezli bir SOÇ akışında birleştiriyoruz.
Elde Edeceğiniz Operasyonel Kazanımlar
Olay görünürlüğünü arttırıp müdahale sürelerini kısaltırız.
Farklı log kaynakları tek SİEM katmanında korele edilir.
Kritik alarmlar iş etkisine göre sınıflandırılıp hızlı aksiyonlanır.
Olay yaşam döngüsü metriklerle takip edilip raporlanabilir hale gelir.
Nasıl Çalışıyoruz?
SİEM entegrasyonunu kaynak bağlama, korelasyon, playbook ve KPİ adımlarıyla tamamlıyoruz.
Firewall, EDR, sunucu, uygulama ve bulut kaynakları envanteri çıkarılır.
Use-case odaklı alarm kuralları ve eşkalasyon seviyeleri belirlenir.
Ticketing, runbook ve sorumluluk akışları SİEM ile entegre edilir.
MTTD, MTTR ve alarm kalitesi metrikleriyle operasyon tuning döngüsü kurulur.
SİEM ve Olay Yönetimi Göstergeleri
Başarıyı tespit hızı, müdahale süreleri ve alarm doğruluğuyla ölçeriz.
Korelasyon kurallarıyla tehdit tespit süresi kısalır.
Playbook tabanlı akislarla olay kapatma süresi azalır.
Yanlış pozitif oranları düşürülerek analiz verimliliği artar.
Olay trendleri ve operasyon performansı yönetime düzenli sunulur.
Sık Sorulan Sorular
Genellikle hayır. Mevcut log kaynakları SİEM’e bağlanarak kademeli entegrasyon yapılabilir.
Firewall, EDR, AD, sunucu, uygulama, cloud ve ağ cihazlarından log alınabilir.
Evet. SİEM alarmları ticket sistemine otomatik aktarılabilir ve sorumluluk ataması yapılabilir.
Evet. Teknik detaylara ek olarak karar odaklı özet KPİ raporları üretiyoruz.
İlgili Güvenlik Hizmetleri
Ürün tedarığı, endpoint güvenliği ve ağ güvenliği katmanlarıyla SİEM operasyonunu tamamlayın.
SİEM ve Olay Yönetimi Sürecinizi Güçlendirelim
Tespit ve müdahale kabiliyetinizi ölçülebilir KPİ modeliyle iyileştirelim.
Bu Hizmetle İlgili Yazılar
Bu çözüm sayfasını destekleyen teknik rehberleri ve karar içeriklerini inceleyin.
Dell Storage Low IOPS Sorunu: Host ve Dizi Tarafı Ayırıcı Testler
IOPS düşük göründüğünde sorunun hostta, yolda ya da dizide olduğunu ayırmak gerekir. Bu yazı her katmanda hangi testin neyi gösterdiğini sırayla anlatır.
Devamını Oku
Dell Storage iSCSI Connection Failure: Oturum ve Portal Kontrolleri
Dell storage iSCSI connection failure sorununda hata çoğu zaman dizide değil, başlatıcı ile hedef arasındaki dört aşamadan birindedir. Portal erişimi, keşif, oturum açma ve host kaydı sırayla kontrol edilir.
Devamını Oku
Dell Lifecycle Controller Not Working Sorunu Nasıl Çözülür? (2026)
Dell Lifecycle Controller not working: F10 açılmıyor, USC corrupt, iDRAC reset, firmware recovery ve adım adım teşhis playbook'u.
Devamını Oku